Celebrada la SMAU 2020 en Milán
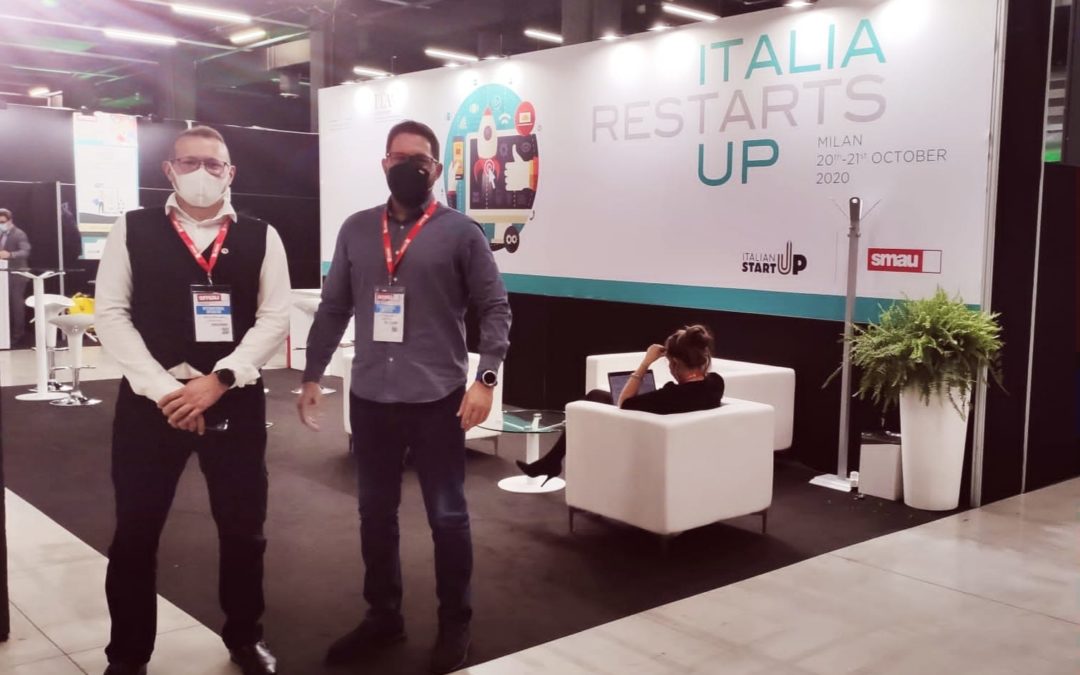
La feria de startups italianas ha congregado a más de 30.000 emprendedores de toda Europa y más de 100 startups italianas La semana pasada se celebró en Milán la SMAU 2020, una feria tecnológica que reunió a más de 100 startups de toda Italia. Durante los días 20 y 21 de octubre acudieron al congreso más de 30.000 empresas y emprendedores europeas, entre ellas HodeiCloud, que fue invitada al evento por la Agencia Italiana de Inversiones y Comercio Exterior (ICE). La feria ofreció a sus invitados varias actividades, como presentaciones, talleres y charlas de distintas empresas y expertos en el sector tecnológico. Además, debido a la pandemia, se habilitó la posibilidad de visualizar algunas de las conferencias de manera online. Dentro del programa del congreso también se brindaba la oportunidad de realizar un tour guiado por distintas áreas temáticas: Inteligencia Artificial, Cloud y Big Data, Industria 4.0, SEO y SEM… Manuel Asís, CEO de HodeiCloud, asistió a los dos días del evento como representante de la empresa. “Para HodeiCloud fue una gran oportunidad de hacer networking con otros startups del sector tecnológico y explorar el potencial de sinergias”, explicó Asís tras su regreso de Italia. SMAU es una plataforma independiente y dinámica que reúne a empresas, startups y grandes inversores del sector en múltiples eventos. Fundada en 1964, su principal objetivo consiste en apoyar a las empresas y profesionales italianos. A través de su programa y sus congresos trata de reactivar la economía y la innovación itálica, tanto dentro como fuera del país mediterráneo. Fuente: SMAU #SMAU #Congreso #Startup...
Google colabora con INCIBE para proteger a las personas de los ciberataques durante el teletrabajo
Debido a la pandemia muchas personas han tenido que quedarse en casa trabajando de forma remota y, gracias a la tecnología, los trabajadores pueden mantenerse conectados pese a no encontrarse todos en el mismo lugar. Sin embargo, cuando el trabajo se traslada desde una oficina protegida por técnicos de seguridad a un trabajo en remoto, desde casa, pueden surgir algunos riesgos importantes para la seguridad de los datos del trabajador y de la empresa. En este mes de la ciberseguridad Google ha recordado en una nota de prensa la importancia de aprender y tomar las medidas necesarias para protegerte en contra de los ciberataques durante el teletrabajo. Trabajar de forma remota Según un informe de Google sobre Ciberseguridad en España, un 67% de las PYMES españolas carecen de protocolos de seguridad específicos, de formación o de políticas claras sobre seguridad en interna. Además de cómo implementar el teletrabajo de forma segura y saber identificar los principales fraudes. Como reconocimiento al esfuerzo y una vez superado el examen, las personas obtendrán un certificado avalado por Google y por Incibe y además habrán adquirido una base sólida para implementar el trabajo en sus compañías, de forma segura y respetuosa con clientes y empleados, todo ello en el marco de la legalidad en materia de protección de datos. Fuentes: Cuadernosdeseguridad.com #Teletrabago #Ciberseguridad #Google #Incibe...
Emotet, el malware mas buscado por tercer mes consecutivo
Emotet es el malware más buscado por tercer mes consecutivo con una tasa de impacto en las empresas españolas superior al 16% Detectan un fuerte aumento de los ataques con el nuevo malware Valak, que se cuela por primera vez en la lista de los 10 malware más buscados. En este nuevo informe, los investigadores de la compañía señalan que el troyano Emotet, que ha afectado a más del 16% de las empresas españolas, mantiene su posición de liderazgo por delante del troyano bancario Qbot y XMRig. Asimismo, destaca el hecho de que una variante del malware Valak ha aparecido por primera vez en el ranking, situándose en el noveno lugar. Visto por primera vez a finales de 2019, Valak es una sofisticada amenaza que fue previamente clasificada como un programa de carga de malware. Asimismo, esta nueva versión de Valak es capaz de robar información sensible de los sistemas de correo de Microsoft Exchange, así como las credenciales de los usuarios y los certificados de dominio. Durante el mes de septiembre, Valak se difundió de forma masiva a través de correos electrónicos que tenían un archivo malicioso. “Estas nuevas campañas de Valak son otro ejemplo de cómo los ciberdelincuentes buscan maximizar el éxito de sus ataques utilizando variantes de malware conocidas y probadas con anterioridad. Al igual que las versiones actualizadas de Qbot que aparecieron en el pasado mes de agosto, Valak tiene como objetivo facilitar el robo de datos y credenciales a gran escala de empresas y particulares.”. Los malwares más buscados en España en septiembre Emotet: Troyano avanzado, autopropagable y modular. Emotet funcionaba como un troyano bancario, pero ha evolucionado para emplearse como distribuidor de otros programas o campañas maliciosas. Este malware ha afectado a un...
Comentarios recientes