El Brexit pone a la deriva la ciberseguridad
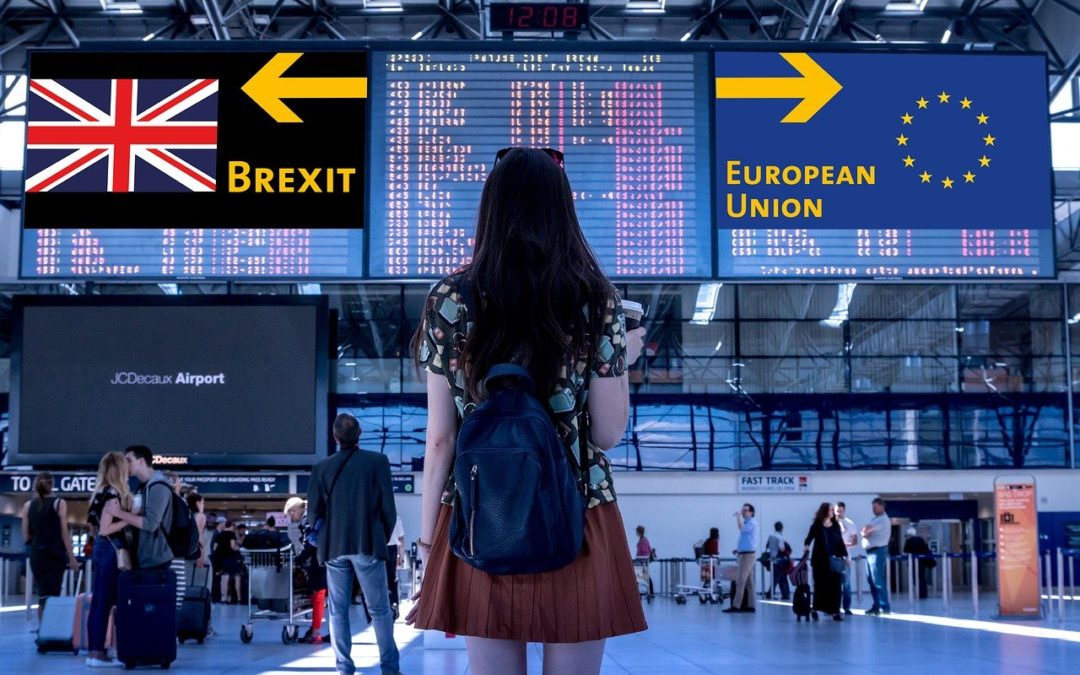
Reino Unido tiene nuevos planes para la ciberseguridad. Debido al Brexit, la ciberseguridad entra dentro de los puntos a debatir con la Unión Europea (UE). Sin embargo, parece que, de momento, todo es una gran incógnita. En 2018, el país anglosajón propuso una modificación de la aplicación del Reglamento NIS (Information Systems Regulations). En ella se detallaban las condiciones para que los proveedores de servicios digitales (PSD) extranjeros pudieran seguir operando allí. El objetivo de este cambio era crear unas normas comunes relacionadas con la ciberseguridad. En teoría, la propuesta británica parece una solución viable, pero en la practica no lo es tanto. Reino Unido obliga la designación de un representante de las PSD para asegurar que se cumplan tanto el reglamento NIS de 2018 como las leyes británicas. El 1 de enero de 2021 entra en vigor esta norma y el gobierno británico dará de plazo tres meses para que las PSD designen a dicho representante. Si no se aplica, se penalizará a las PSD que no cumplan con el reglamento. A pesar de que esta propuesta entre en vigor, tanto Reino Unido como la UE tienen pensado negociar las condiciones para facilitar a las PSD realizar este tránsito. #Ciberseguridad #ReinoUnido #UE Fuente:...
Diciembre se convierte en el mes negro de la ciberseguridad en EEUU
Diciembre de 2020 se recordará como uno de los meses con mayor tasa de ciberataques sufridos de la historia de Estados Unidos. Más de 18.000 empresas y entidades gubernamentales del país americano han sufrido algún tipo de ciberataque durante el último mes de 2020. Estos ataques se deben a que hackers aprovecharon las vulnerabilidades de FireEye y SolarWinds, dos empresas relacionadas con el sector de la informática y la ciberseguridad. Uno de los principales objetivos fueron las empresas de informática y tecnología. Entre las afectadas se encuentran organizaciones tan importantes como Microsoft, Cisco, Intel o NVIDIA. Estas empresas fueron atacadas a través de una vulnerabilidad detectada en un software de SolarWinds. La empresa ha anunciado que hay más de 7,5 millones de vulnerabilidades relacionadas con ellos. Todo comenzó con el ataque al sistema de FireEye a principios de diciembre. De la empresa de ciberseguridad los ciberdelincuentes consiguieron robar las herramientas que utilizan para ayudar a sus clientes a estar protegidos ante amenazas. De esta forma, consiguieron acceder a SolarWinds aprovechando una vulnerabilidad. Según los servicios de inteligencia americanos, el alcance de la información robada es “imposible de determinar por el momento”. Además, achacan estos ciberataques a posibles espías y hackers rusos. Por el momento, Rusia no ha hecho declaraciones al respecto. Tampoco lo ha hecho el presidente de EEUU, Donald Trump, que, de momento, prefiere mantenerse al margen de la polémica. #Ciberseguridad #FireEye #EstadosUnidos #EEUU #SolarWind Fuente: El...
Detectado un nuevo ciberataque en WhatsApp
La empresa de ciberseguridad Check Point ha detectado en las últimas semanas un ciberataque que se realiza desde WhatsApp. En este ataque, el ciberdelincuente se hace pasar por uno de los contactos de la víctima. De esta forma trata de aprovecharse de su confianza para tratar de robarle datos de su dispositivo. “El cibercriminal le escribe a WhatsApp como si fuera la propia víctima, porque le ha hecho con anterioridad un ciberataque a uno de sus contactos y con ello ya tiene el número de teléfono de la propia víctima, con lo que a su teléfono le va a llegar un SMS de la aplicación con un código. Para lograr el engaño, el ciberdelincuente escribe a la víctima desde un contacto conocido solicitando ese código para que se lo diga, alegando que se ha equivocado mandándoselo y, con este simple engaño, se quedan con la cuenta de WhatsApp de la víctima”, explica Eusebio Nieva, director técnico de Check Point de España. Una vez que el ciberdelincuente obtiene la cuenta de la víctima, tratará de repetir el timo con otros contactos, propagándose como si de un malware de gusanos se tratase. “Una de las formas es enviándoles SMS con un link que les redirija hasta un sitio web con malware. Otra de las técnicas es mandar un WhatsApp con un enlace con un mensaje del tipo “mira qué interesante, descárgatelo”. También pueden infectar un móvil y a partir de ahí tener acceso a diferentes aplicaciones”, advierte Nieva. En caso de recibir uno de estos ciberataques, Check Point recomienda contactar por llamada telefónica con el supuesto amigo para confirmar su identidad....
Comentarios recientes