Pasos para asegurarse de que los datos financieros en línea permanezcan seguros
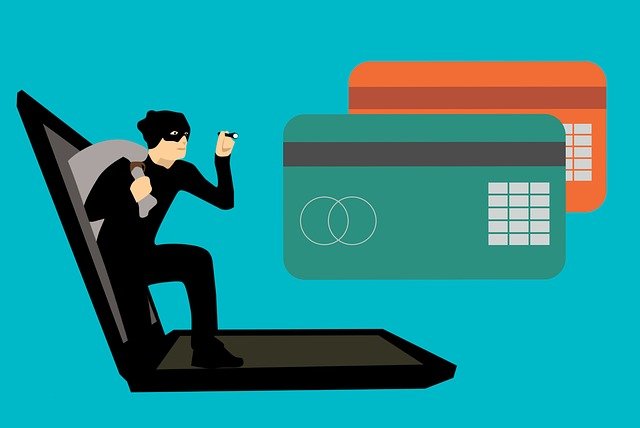
Con la línea entre el mundo real y el virtual cada vez más confusa, los fraudes en línea son cada vez más comunes. Cada vez son más las probabilidades de ser víctima de un ciberataque. Ya sea perdiendo dinero vendiendo los muebles viejos o la ropa que ya no te pones. O subiendo el Currículum Vitae para una nueva oferta de empleo y ser estafado por alguien que dice ser de una gran compañía, y no es. Las nuevas tecnologías han conducido que a día de hoy los riesgos sean mayores que hace una década. Ya no se trata de que llegue un sobre elegante a su correo para anunciar que ha ganado una lotería o que está heredando una propiedad en otro continente. A medida que aumenta el tiempo que pasamos en línea trabajando y jugando, los estafadores también están encontrando nuevas vías para estafarnos. Para poder tener el cuidado suficiente para no ser una víctima potencial tendríamos que vivir fuera del mundo virtual, y eso no es posible. Lo que tenemos que hacer es tratar el mundo virtual como el mundo real y tomar las mismas precauciones en consecuencia. A veces, los estafadores ni siquiera necesitan que actúes directamente. Puede suceder meses después de abrir una cuenta de salario en un banco privado, y que un cibercriminal use tu tarjeta de débito internacional para pagar el viaje en Uber, por ejemplo. Es importante tener en cuenta los ciberseguros como elemento de mejora de la seguridad. Sobre todo ante el riesgo de pérdida financiera, de interrupción del negocio, la necesidad de proteger los datos financieros, e intentos de evitar las pérdidas causadas por un empleado o por los piratas informáticos. Como simples usuarios,...
¡Cuidado! Se venden PCR y certificados de vacunación falsos en la dark web
Los ciberdelincuentes han empezado a vender vacunas, pruebas PCR y certificados de vacunación falsos. No solo se trata de poner en riesgo la salud de las personas, ya que también corre riesgo la privacidad de los usuarios en la red. El ‘Certificado Verde’ ya ha sido propuesto por la Comisión Europea para hacer visible el pasaporte de vacunación. Se trata de una herramienta digital que se instalará en los móviles de manera gratuita y llevará habilitado un código QR para evitar posibles falsificaciones. La Comisión Europea lanza la idea de que cada país tenga su propia base de datos para que el QR tenga un código específico para comprobar si el certificado de vacunación es válido. La comisión explica en los documentos que “cada entidad certificadora, como un hospital, un centro de tests o una autoridad sanitaria, tendrá su propia firma digital. Todas ellas estarán almacenadas en una base de datos segura en cada país”. A pesar de que los códigos QR son una solución segura, la compañía israelí de seguridad ‘Check Point’ defiende que los países están instalando estas herramientas para abrir sus fronteras. Por otro lado, España y su sector turístico considera que este pasaporte es una pieza clave para intentar salvar el turismo que se realiza en verano. A pesar de las varias posturas que existen, el desarrollo de esta herramienta tecnológica podría complicar las cosas. En Reino Unido ya se ha dado el caso de la existencia de pasaportes falsificados a través de la dark web. Check Point ha descubierto que los ciberdelincuentes están vendiendo certificados británicos falsificados en la parte oculta de la red. Estos pasaportes de vacunación falsos oscilan un...
La mitad de las compañías tiene dificultades para gestionar el fraude digital durante la pandemia
Sim-swapping, phishing y el robo de cuentas corrientes contribuyen a un rápido aumento del fraude oportunista a medida que los consumidores cambian sus hábitos por Internet. El 25% de los responsables de fraude destaca que la inversión en dispositivos inteligentes, verificación de correo electrónico, IA, aprendizaje automático y mayor automatización es crucial para gestionar y detener ataques fraudulentos. Más de la mitad (51%) de las empresas en Europa, Oriente Medio y África (EMEA) afirman que no son capaces de hacer frente a las nuevas amenazas de fraude, según revela un nuevo estudio. El Informe de Fraude EMEA de Experian, compañía tecnológica especializada en datos, software de decisión y analítica avanzada, constata que más de un tercio de las compañías (38%) no cree que pueda afrontar con éxito el fraude en todos sus canales, y el 42% cree que sus recursos para la prevención del fraude son insuficientes actualmente. Sin embargo, casi nueve de cada diez (89%) considera que la gestión del fraude es una prioridad dentro de su empresa, lo que pone de manifiesto una preocupación real dentro de las empresas por abordar de forma rápida y efectiva las problemáticas relacionadas con el fraude. Según el informe, a los importantes retos sociales, personales y económicos derivados de la pandemia, hay que sumar un aumento de las alertas y frecuencia de los ataques, así como un incremento en las tasas de fraude residual. Los datos apuntan a un aumento específico en tres tipos de fraude: el sim-swapping, un fraude mediante el cual los ciberdelincuentes roban la identidad de los usuarios a través del secuestro del número de teléfono al obtener un duplicado de la...
Uno de los mayores fabricantes del Internet de las Cosas, cerrado por un ataque hacker
Sierra Wireless, responsable de una multitud de dispositivos y componentes para el Internet de las cosas, ha sufrido un ataque hacker usando ransomware. Sierra Wireless es una marca poco conocida en España, aunque es posible que nuestros lectores hayan usado su tecnología sin saberlo; eso es porque este fabricante no ofrece sus productos directamente al consumidor, sino a marcas que las pueden incluir en sus dispositivos. Especialmente, Sierra Wireless se especializa en componentes diseñados para el Internet de las Cosas, como placas de desarrollo, sensores y módulos de conectividad Wi-Fi y móvil. Estos son usados en todo tipo de dispositivos en la industria del automóvil y transporte, energía, salud, y en los sectores industriales, de infraestructura y seguridad. Ahora, la producción de estas piezas vitales para el funcionamiento de tantas industrias ha sido pausada, mientras la compañía lucha contra un ransomware que ha entrado en su red. Ataque hacker Sierra Wireless confirma que se ha visto obligada a parar la producción en todas sus fábricas, por culpa de un ataque hacker de ransomware en su red interna realizado el pasado fin de semana. La declaración recalca que sólo se han visto afectados los sistemas internos de la compañía canadiense, y que los productos vendidos y los servicios que prestan a sus clientes no han sido impactados. Eso es porque hay una “separación clara” entre ambos sistemas y, por lo tanto, puede seguir prestando servicio y los clientes que hayan comprado sus productos no se encuentran en peligro. La página web de la compañía sí que parece haber sufrido, ya que en estos momentos muestra un mensaje de que está en...
Comentarios recientes